Содержание
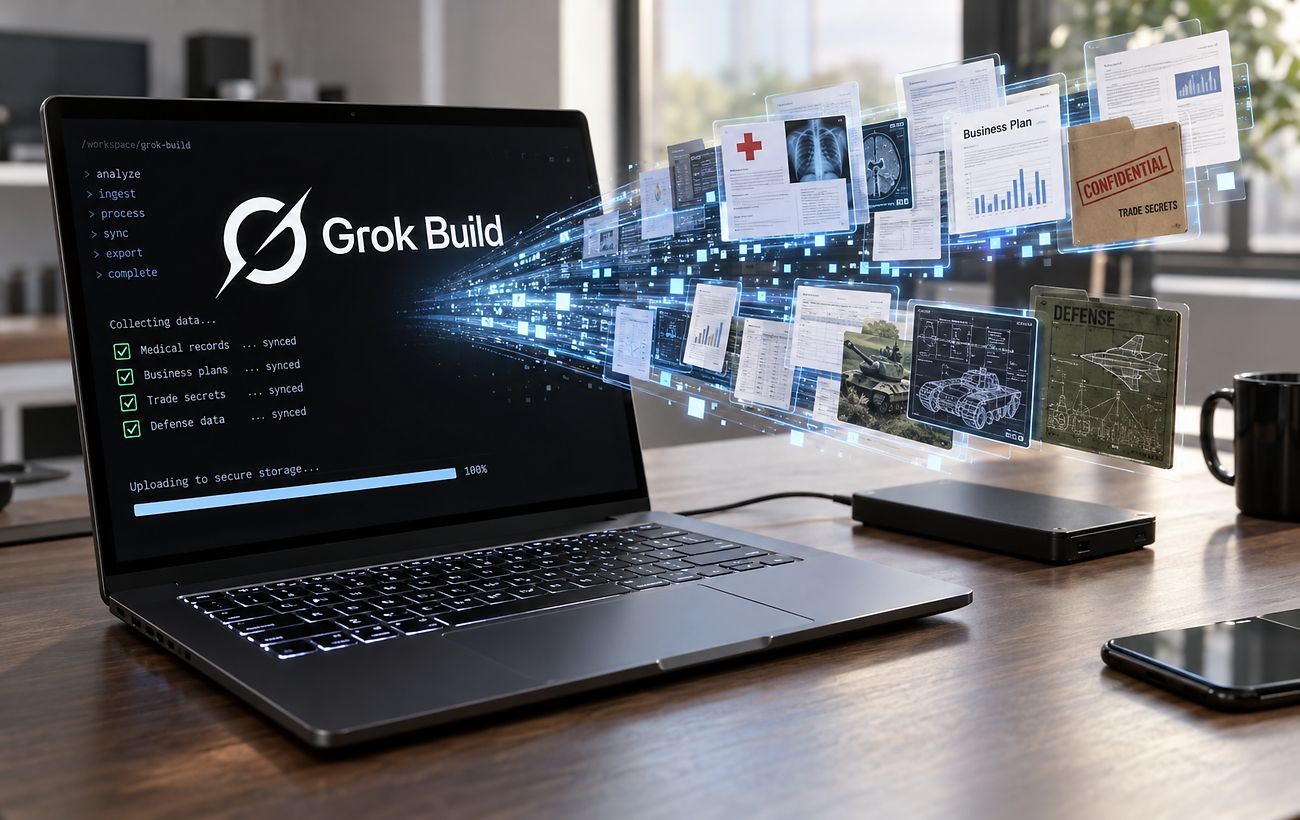
Ошибочная архитектура Grok Build привела к масштабной утечке данных
Разработчики Grok Build, стремясь упростить процесс тестирования приложений, внедрили систему уникальных ссылок, генерируемых из случайных комбинаций слов. Изначально задумывалось, что такой подход обеспечит конфиденциальность, предоставляя доступ к приложению исключительно тем, кому автор лично направил ссылку. Однако, как выяснилось, реализация этой идеи содержала критическую уязвимость.
Неправильное размещение ключей доступа
Основная ошибка заключалась в том, где именно располагались сгенерированные случайные слова. Разработчики поместили их в субдомен, то есть в левую часть веб-адреса. Это оказалось роковым просчетом, поскольку публичные DNS-сервисы по своей природе автоматически фиксируют информацию обо всех создаваемых ссылках. В итоге, любая попытка запросить DNS-запись могла выдать полный список ссылок, позволяя посторонним получить доступ к проектам и их содержимому.
В отличие от Grok Build, ведущие технологические компании, такие как Google, ChatGPT и Gemini, используют более безопасный подход. Они размещают случайные идентификаторы в правой части URL-адреса, в так называемом “пути” страницы. Такой метод делает информацию о ссылках недоступной для пассивного мониторинга DNS-сервисов, предотвращая подобные утечки.
От конфиденциальных планов продаж до личных данных: масштабы утечки
Исследователи из фирмы Claroc провели тщательный анализ обнаруженных ссылок, насчитав более 43 000 экземпляров. Шокирующая статистика показала, что около 95% из них предоставляли полный, ничем не ограниченный доступ к приложениям и хранившимся в них данным.
Среди обнародованных материалов были выявлены значимые данные, касающиеся компании SpaceXSI. В частности, обнаружено 24 внутренних приложения, содержащих конфиденциальную информацию, такую как адаптационные планы продаж, карты территорий сбыта и рекламные предложения.
Масштабы утечки не ограничились только компанией Илона Маска. Серьезный удар по безопасности данных пришелся и на другие крупные организации:
- Оборонный подрядчик ВМС США: В списке обнаруженных уязвимостей оказались приложения, содержащие чувствительную информацию, связанную с обороной.
- Норвежско-финская оборонная группа: Были найдены документы, включающие правила загрузки взрывчатых веществ, что представляет собой информацию критической важности.
- Tesla: Результаты работы и информация о бонусах 22 техников компании также попали в публичный доступ.
- Круизная компания и медицинские учреждения: Утечка затронула и эти сферы, обнажив персональные данные тысяч сотрудников.
Реакция и рекомендации: устранение последствий и предотвращение будущих инцидентов
После того как информация об утечке получила широкую огласку, и к руководству Grok Build поступили обращения, разработчики предприняли оперативные меры. Ссылки на 24 внутренних приложения SpaceXSI были оперативно удалены, и теперь при попытке доступа к ним выдается ошибка.
Представители компании настаивали на том, что приложения по умолчанию были частными, однако независимые тесты опровергли это заявление. Специалисты в области кибербезопасности отмечают, что подобные проблемы, связанные с размещением конфиденциальной информации в субдоменах, могут существовать и на других платформах, ориентированных на разработку ИИ-решений.
В связи с произошедшим, пользователям Grok Build настоятельно рекомендуется вручную менять настройки доступа своих приложений, выбирая режим “только приглашенные пользователи”. Этот шаг является критически важным для предотвращения дальнейших утечек конфиденциальных данных.