Зміст
Помилкова архітектура Grok Build призвела до масштабної витоку даних
Розробники Grok Build, прагнучи спростити процес тестування додатків, впровадили систему унікальних посилань, що генеруються з випадкових комбінацій слів. Спочатку задумувалося, що такий підхід забезпечить конфіденційність, надаючи доступ до додатку виключно тим, кому автор особисто надіслав посилання. Однак, як виявилося, реалізація цієї ідеї містила критичну вразливість.
Неправильне розміщення ключів доступу
Основна помилка полягала в тому, де саме розміщувалися згенеровані випадкові слова. Розробники помістили їх у субдомен, тобто в ліву частину веб-адреси. Це виявилося роковим прорахунком, оскільки публічні DNS-сервіси за своєю природою автоматично фіксують інформацію про всі створювані посилання. В результаті, будь-яка спроба запитати DNS-запис могла видати повний список посилань, дозволяючи стороннім отримати доступ до проектів та їх вмісту.
На відміну від Grok Build, провідні технологічні компанії, такі як Google, ChatGPT та Gemini, використовують більш безпечний підхід. Вони розміщують випадкові ідентифікатори у правій частині URL-адреси, у так званому “шляху” сторінки. Такий метод робить інформацію про посилання недоступною для пасивного моніторингу DNS-сервісів, запобігаючи подібним витокам.
Від конфіденційних планів продажів до особистих даних: масштаби витоку
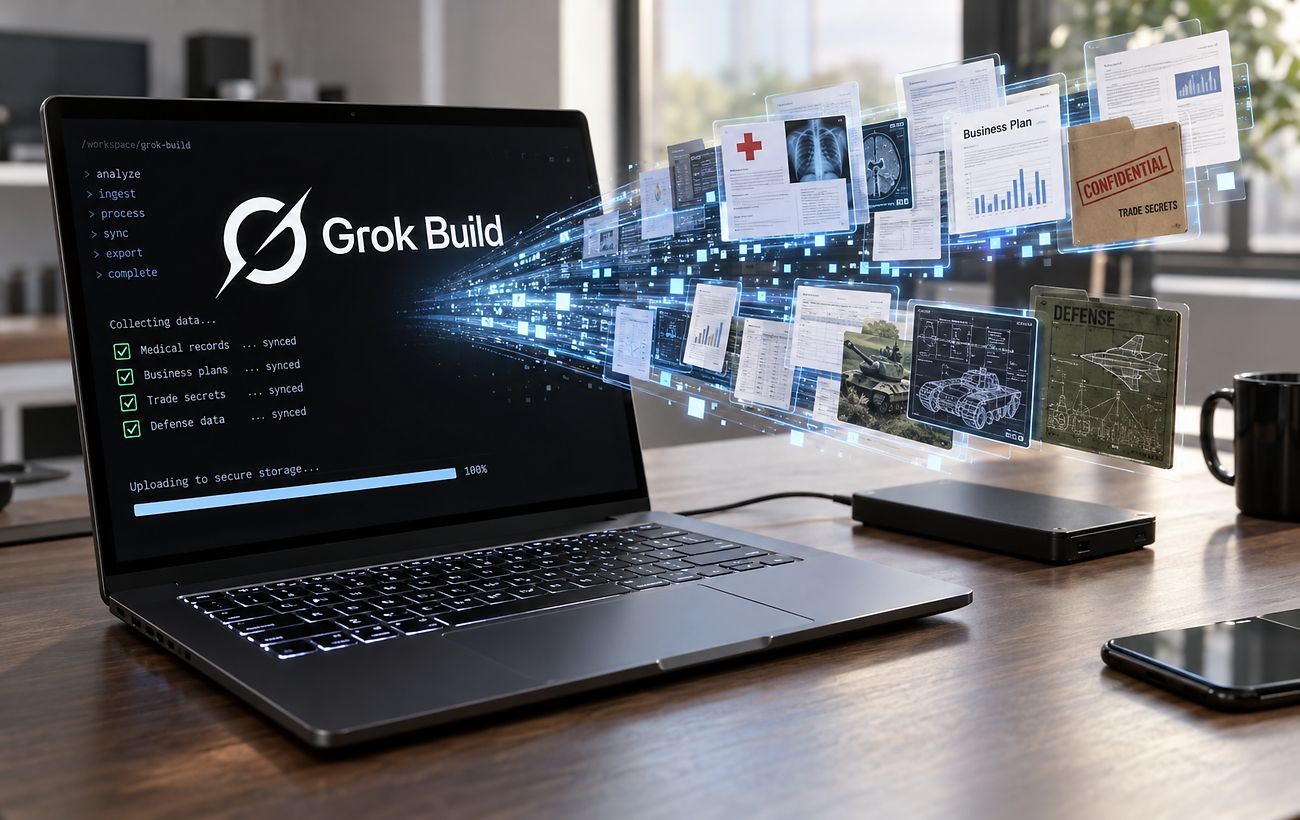
Дослідники з фірми Claroc провели ретельний аналіз виявлених посилань, нарахувавши більше 43 000 екземплярів. Шокуюча статистика показала, що близько 95% з них надавали повний, нічим не обмежений доступ до додатків та збережених у них даних.
Серед оприлюднених матеріалів були виявлені значимі дані, що стосуються компанії SpaceXSI. Зокрема, виявлено 24 внутрішніх додатки, що містять конфіденційну інформацію, таку як адаптаційні плани продажів, карти територій збуту та рекламні пропозиції.
Масштаби витоку не обмежилися лише компанією Ілона Маска. Серйозний удар по безпеці даних припав і на інші великі організації:
- Оборонний підрядник ВМС США: У списку виявлених вразливостей опинилися додатки, що містять чутливу інформацію, пов’язану з обороною.
- Норвезько-фінська оборонна група: Було знайдено документи, що включають правила завантаження вибухових речовин, що представляє собою інформацію критичної важливості.
- Tesla: Результати роботи та інформація про бонуси 22 техніків компанії також потрапили у публічний доступ.
- Круїзна компанія та медичні установи: Витік торкнувся і цих сфер, оголивши персональні дані тисяч співробітників.
Реакція та рекомендації: усунення наслідків та запобігання майбутнім інцидентам
Після того як інформація про витік отримала широкий розголос, і до керівництва Grok Build надійшли звернення, розробники вжили оперативних заходів. Посилання на 24 внутрішніх додатки SpaceXSI були оперативно видалені, і тепер при спробі доступу до них видається помилка.
Представники компанії наполягали на тому, що додатки за замовчуванням були приватними, однак незалежні тести спростували цю заяву. Спеціалісти в галузі кібербезпеки зазначають, що подібні проблеми, пов’язані з розміщенням конфіденційної інформації в субдоменах, можуть існувати і на інших платформах, орієнтованих на розробку ІІ-рішень.
У зв’язку з відбувшимся, користувачам Grok Build настійно рекомендується вручну змінювати налаштування доступу своїх додатків, вибираючи режим “тільки запрошені користувачі”. Цей крок є критично важливим для запобігання подальшим витокам конфіденційних даних.