Зміст
Фейкові тривоги в Україні: як хакери зламали систему оповіщення і що це означає
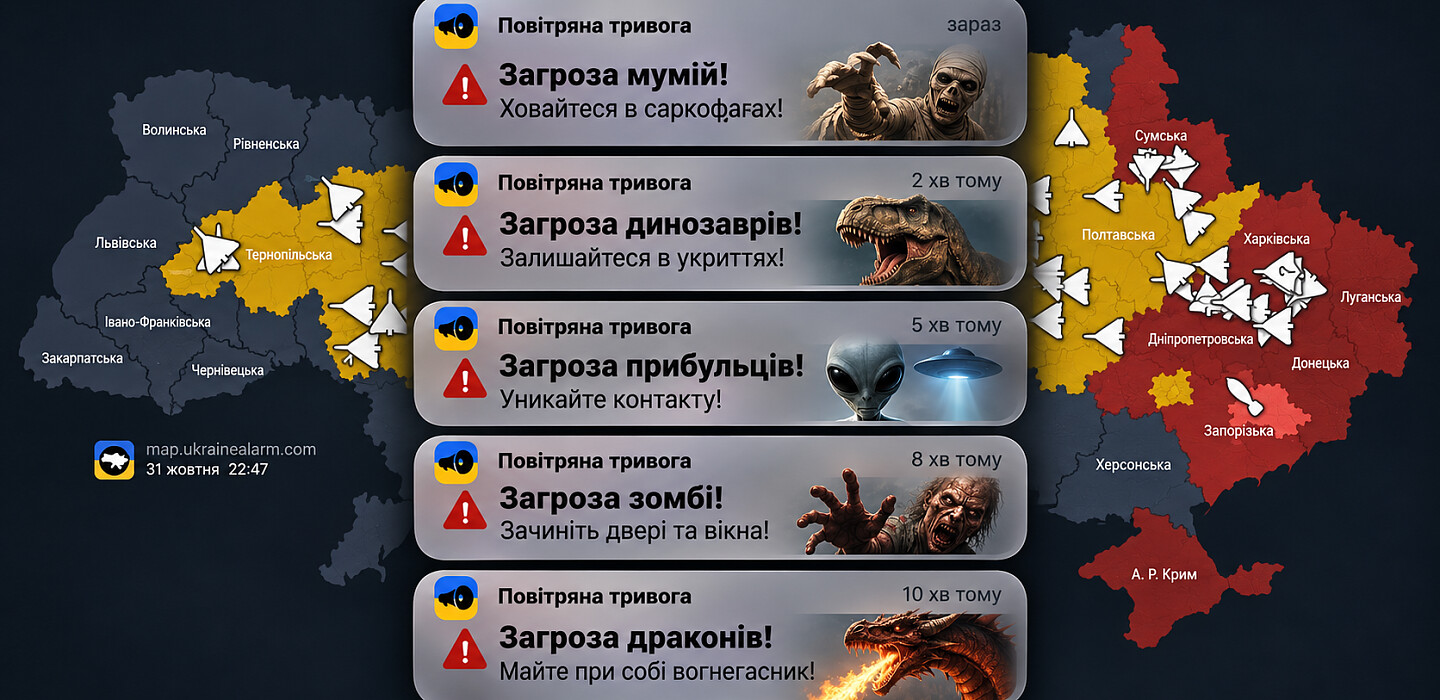
Вечором 1 листопада користувачі українського додатку “Повітряна тривога” почали отримувати лякаючі та неправдоподібні повідомлення. Інформація про радіаційну та хімічну небезпеку, вуличні бої та застосування російської зброї “Орешник” миттєво викликала шквал запитань і тривоги. Розробники додатку підтвердили факт кібератаки, але не розкрили деталі проникнення зловмисників.
З метою проаналізувати те, що сталося, видання The Page звернулося до незалежних експертів з кібербезпеки. Спеціалісти запропонували різні версії того, що сталося: від ситуативного використання отриманого доступу до ретельно спланованої інформаційної атаки. Вони також намагалися з’ясувати, які саме вразливості системи оповіщення були задіяні хакерами і які висновки можна зробити з цього інциденту.
Як за сім хвилин Україна отримала 122 фальшиві тривоги
Перші фальшиві повідомлення почали надходити близько 22:47 1 листопада. Серед них були попередження про радіаційну та хімічну небезпеку, артилерійські обстріли, вуличні бої та ракетні удари. Примітно, що частина повідомлень була написана російською мовою, містила політичні заклики та посилання на сторонній Telegram-канал.
Українські Повітряні сили оперативно спростували інформацію про радіаційну загрозу, заявивши про можливе втручання в роботу додатку. Представник Повітряних сил Юрій Ігнат підкреслив, що інцидент не торкнувся військових систем і роботи протиповітряної оборони.
Масштаби атаки вдалося оцінити команді незалежної карти alerts.in.ua. За їхніми даними, всього за сім хвилин, з 22:47 по 22:54, було зафіксовано 122 фальшиві тривоги: 103 з них стосувалися повітряної небезпеки, по п’ять — радіаційної та хімічної загрози, а також вуличних боїв, і ще чотири — артилерійських обстрілів.
Одразу після припинення фальшивих сигналів, о 22:54, сайт alerts.in.ua зазнав DDoS-атаки. Поки невідомо, чи були ці події частиною однієї операції.
Команди Ajax Systems і Stfalcon, відповідальні за розробку та підтримку “Повітряної тривоги”, тимчасово призупинили роботу додатку, відключивши push-сповіщення. Прес-служба додатку повідомила, що основні функції були відновлені протягом двох годин завдяки спільним зусиллям з державними службами. При цьому карта переміщення повітряних цілей ще знаходилася в процесі відновлення.
Розробники запевнили користувачів, що додаток не збирає персональні дані або інформацію про геолокацію, а також спростували чутки про злом телефонів і облікових записів. Однак, головні технічні деталі — яким чином зловмисники отримали доступ, які повноваження їм були надані і який саме компонент системи був скомпрометований — залишилися без відповіді.
Що могли зламати хакери і чому їх повідомлення виглядали так примітивно?
Щоб розібратися в механізмах проникнення і оцінити характер атаки, видання The Page запросило думки експертів з кібербезпеки. Примітивність повідомлень, що містять політичні гасла і посилання на Telegram-канал, породила питання: була це випадкова знахідка вразливості чи за нею стоїть заздалегідь підготовлена операція?
Джордж Папаріга, CEO BugStream: На думку експерта, інформаційна складова атаки виглядала поспішно підготовленою, в той час як пошук вразливості міг бути цілеспрямованим. “Я б не поспішав називати це масштабною, заздалегідь спланованою операцією. Хоча очевидно, що зловмисники намагалися використовувати отриманий доступ не тільки для поширення фальшивих тривог, але й для інформаційного впливу”, — зазначив Папаріга. Він припустив, що хакери могли отримати доступ лише до окремого компонента, відповідального за формування або відправку повідомлень, що не вимагає контролю над усією системою.
Денис Цвайг, президент Національної асоціації кібербезпеки України: Експерт запропонував більш конкретну версію, припускаючи, що були зламані не сам додаток, а система, звідки розсилаються тривоги. “Фейки пішли не тільки на телефони: вони з’явилися на карті, в сторонніх сервісах через API і навіть звучали тим же знайомим голосом, тобто пройшли через штатний механізм оповіщення. Це більше схоже на доступ до пульта, ніж до однієї розсилки”, — пояснив Цвайг. Він вважає, що компрометація облікового запису одного з співробітників, який має права публікації, через заражений комп’ютер або вкрадену сесію — найбільш ймовірний сценарій. Цвайг також припустив, що примітивність повідомлень могла бути навмисною, щоб продемонструвати контроль над системою.
Стас Козосвист, Avmira Research: Експерт закликав розглядати інцидент у контексті загальних кіберзагроз для українських цифрових сервісів. Він підкреслив, що для систем масового оповіщення критично важливо гарантувати не тільки доступність, але й достовірність інформації. “Якщо люди отримують фальшиві сигнали через звичний офіційний додаток, це може знизити їх довіру до наступних попереджень”, — зазначив Козосвист, акцентуючи увагу на необхідності впровадження принципів Zero Trust, багаторівневої аутентифікації та криптографічного контролю цілісності даних.
Експерти сходяться на думці, що для точного визначення характеру атаки і її масштабів необхідно провести ретельне технічне розслідування.